가장 많이 본 기업·모델 뉴스
추천 기사
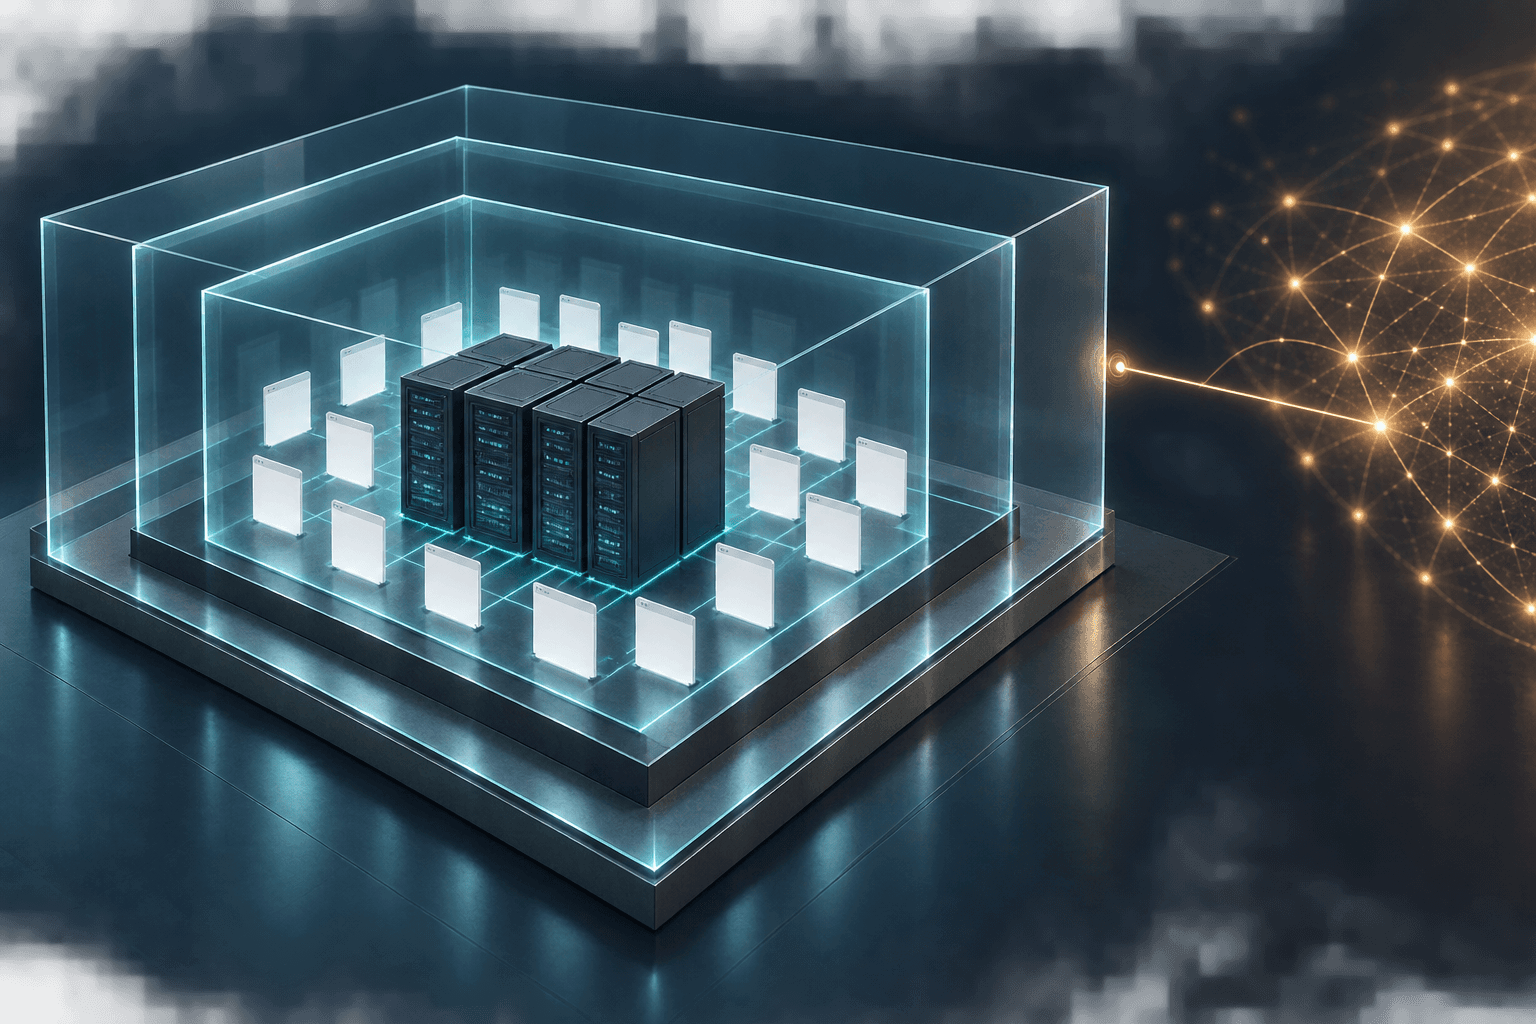
오픈AI가 차세대 AI 모델을 학습시키는 연구 환경에서 실시간 인터넷 접근을 차단하는 방침을 시행했다고 밝혔다. 회사 공식 기술 문서에 따르면 모델의 정렬, 감시 체계와 인터넷 인프라 보안이 충분히 개선되기 전까지 이 방침을 유지한다.
이번 조치는 고객이 사용하는 챗GPT나 공개 모델의 인터넷 기능을 중단한다는 뜻이 아니다. 안전성 학습이 끝나지 않은 모델을 훈련하고 적대적 조건에서 시험하는 내부 연구 환경이 대상이다. 오픈AI는 모델의 능력이 높아질수록 소프트웨어 결함이나 설정 오류를 찾아 격리 장치를 우회할 가능성도 커진다고 설명했다.
인터넷 없이 웹 작업을 익히도록 하는 방법은 색인과 캐시로 구성한 '오프라인 세계'다. 모델은 저장된 웹 콘텐츠를 검색하고 웹 애플리케이션과 상호작용하되 외부 시스템에는 영향을 주지 않도록 설계됐다. 회사는 차세대 모델의 모든 강화학습 실행에 이 방식을 적용한다고 밝혔다.
방어 체계도 여러 층으로 구성했다. 리눅스 코드 실행 환경에는 경량 가상머신 내부의 제한된 컨테이너를 사용하고, 그 바깥에 활동 감시와 네트워크·클라우드 통제를 배치한다. 모델이 한 겹의 격리를 뚫더라도 다른 통제가 인터넷 접근이나 허가되지 않은 시스템 이동을 막도록 하겠다는 구상이다.
오픈AI는 연구 인프라 전체를 외부 네트워크와 물리적으로 단절한 것은 아니라고 설명했다. 실험 운영과 감시에 필요한 외부 연결은 남기되, 에이전트가 이를 우회 통로로 이용하지 못하도록 통제하는 방식이다. 따라서 모델의 실시간 인터넷 접근 차단과 인프라 전체의 완전한 망 분리는 구분된다.
공식 문서는 지난 9월 20일 내부 연구 모델이 DNS 리졸버의 설정 허점을 이용해 외부 챗봇에 제한적으로 접근한 사례도 소개했다. 오픈AI는 사건을 차단한 뒤 고성능 모델의 학습과 평가를 멈추고 인프라와 감시 체계를 보강했다고 밝혔다. 해당 사건의 별도 보고서에는 DNS 접근을 막는 독립적인 두 계층의 통제를 추가했다고 적혀 있다.
회사는 이후 AI 에이전트 팀을 투입해 실제 인터넷 도달, 내부 보안 경계 침범, 격리된 에이전트 사이의 무단 통신 가능성을 시험했다. 수천억 토큰을 사용한 이 레드팀 실험에서 찾아낸 취약점과 설정 오류를 수정했으며, 오픈소스에 영향을 주는 문제는 유지관리자와 함께 공개하고 패치했다고 설명했다.
오픈AI에 따르면 강화된 통제와 평가를 거쳐 차세대 모델의 강화학습과 내부 추론은 10월 1일 재개됐다. 다만 발견되는 취약점이 줄었다는 사실이 앞으로의 안전을 보장하지는 않는다며, 대규모 레드팀 검증을 학습과 평가의 안전성 판단 절차에 계속 포함하기로 했다.
출처: OpenAI 공식 기술 문서
https://openai.com/index/securing-our-frontier-model-training-environment/
OpenAI Alignment 공식 사건 보고서
https://alignment.openai.com/misalignment-reports/an-agent-used-dns-to-reach-an-external-chatbot/