2026년 10월 20일 (화)
광고 문의
개발
AI
보안
정부·산업
스타트업
행사·커뮤니티
디지털 서비스
보안
전체
개인정보 유출
침해사고·해킹
취약점·보안권고
공급망 보안
보안 정책
가장 많이 본
보안
뉴스
1
pwn.ai, 리눅스 가상머신 탈출 취약점 ‘PwnEscape’ 분석 공개
2
curl 창시자, HIGH 미만 취약점 신고 즉시 공개 제안
3
브로드컴 SDK WPS 취약점 공개…일부 공유기서 인증 없는 코드 실행
4
삭제한 로컬 AI 대화, 메모리에 흔적 남았다…조지아공대 복구 연구
5
리눅스 커널 취약점 6건 상세 공개…권한 상승·컨테이너 탈출 위험
Miasma 웜, Microsoft Azure 저장소 73곳 비활성화…AI 코딩 도구 열람도 공격 경로로
보안 업체 StepSecurity가 Microsoft Azure 관련 GitHub 저장소를 겨냥한 Miasma 웜 공격 분석을 공개했다. 이번 사례는 패키지 설치 단계가 아니라 저장소를 AI 코딩 도구와 IDE에서 여는 행위 자체가 자격증명 탈취 경로가 될 수 있음을 보여준다.
[속보] CISA, LiteLLM·Check Point VPN 취약점 KEV 등재…활성 악용 확인
SafeDep, AI 코딩 도구 설정 파일 공급망 위험 경고
pwn.ai, 리눅스 가상머신 탈출 취약점 ‘PwnEscape’ 분석 공개
보안 연구팀 pwn.ai가 리눅스 네트워크 스택 취약점 CVE-2026-99999의 기술 분석을 공개했다. 운영 샌드박스에서 호스트 메모리 유출을 입증했으며, 시험 환경에서는 호스트 관리자 권한 실행까지 재현했다. 공식 커널 수정도 반영됐다.
2026.10.18.16:03
curl 창시자, HIGH 미만 취약점 신고 즉시 공개 제안
curl 창시자 다니엘 스텐베리가 LOW·MEDIUM 등급의 취약점 신고를 공개 GitHub 이슈로 옮겨 처리하자고 제안했다. 보안팀의 비공개 검토 부담을 줄이려는 방안으로, HIGH·CRITICAL 등급은 비공개 절차를 유지하되 시행 시점은 정하지 않았다.
2026.10.18.08:02
브로드컴 SDK WPS 취약점 공개…일부 공유기서 인증 없는 코드 실행
보안 연구자 쿠엔틴 카이저가 16일(현지시간) 브로드컴 SDK의 WPS 처리 취약점 분석을 공개했다. 연구자 원문과 Hexacon 공식 발표 소개에 따르면 일부 공유기는 와이파이 범위 안에서 네트워크 키 없이 정보 유출과 임의 코드 실행이 가능한 것으로 나타났다.
2026.10.17.22:03
삭제한 로컬 AI 대화, 메모리에 흔적 남았다…조지아공대 복구 연구
조지아공대 연구진이 안드로이드에서 실행되는 로컬 AI 앱의 메모리를 분석해 삭제된 대화와 문맥을 복구하는 도구 ORISA를 공개했다. 앱 화면에서 기록을 지우는 것과 실행 중 메모리에 남은 정보를 없애는 일은 다르다는 결과다.
2026.10.17.20:03
리눅스 커널 취약점 6건 상세 공개…권한 상승·컨테이너 탈출 위험
보안 연구자 김현우가 리눅스 커널 취약점 6건의 분석과 개념증명 코드를 묶은 ‘Infinity Core’를 공개했다. 이미 수정된 결함의 공격 가능성을 구체화한 자료로, 취약점별 영향 범위와 배포판의 패치 적용 여부를 구분해 살펴야 한다.
2026.10.17.10:03
Collabora, Nextcloud 내장 CODE 서버 긴급 업데이트 권고…앱 비활성화로는 안 돼
Collabora가 Nextcloud 내장 CODE 서버 앱의 치명적 명령 주입 취약점에 즉시 업데이트를 권고했다. 공식 보안 권고에 따르면 26.4.303 이상으로 올리거나 앱을 제거해야 하며, 비활성화만으로는 공격을 막을 수 없다.
2026.10.16.08:04
양자화 LLM 검증에 빈틈…GGUF 저장소 198곳서 빌드 환경 정보 빠져
아카이브에 공개된 연구자 원문에 따르면 인기 GGUF 저장소 198곳이 배포 모델을 바이트 단위로 재현하는 데 필요한 빌드 환경을 기록하지 않은 것으로 조사됐다. 연구진은 원본 가중치의 서명과 실제 실행하는 양자화 파일의 검증을 구분해야 한다고 지적했다.
2026.10.15.12:03
SAP 파이썬 SDK서 CVSS 10.0 취약점…OAuth2 인증정보 유출 위험
SAP가 파이썬용 Cloud SDK의 OAuth2 요청을 외부 서버로 돌려 인증정보를 유출시킬 수 있는 취약점을 수정했다. 공식 권고에 따르면 영향받는 버전은 0.45.2 미만이며 CVSS 점수는 10.0이다.
2026.10.14.16:05
OpenAI 엔지니어, 임원 회의실 도청장치 설치 혐의로 체포
미국 법무부는 OpenAI 엔지니어가 샌프란시스코 사무실의 임원 회의실에 몰래 녹음장치를 설치한 혐의로 체포됐다고 밝혔다. 공개된 형사 고소장에는 챗봇에 녹음장치 제작과 설치 방법을 물은 기록도 포함됐다.
2026.10.14.12:04
구글 개발자 문서 플랫폼 RCE 취약점 공개…쿠키에 서명키 노출
보안 연구자가 구글 개발자 문서 플랫폼 DevSite에서 로그인 없이 서버 코드를 실행할 수 있는 취약점을 공개했다. 연구자는 세션 쿠키에 포함된 비밀값이 쿠키 서명키로도 쓰였으며, 해당 취약점은 이달 7일 수정됐다고 밝혔다.
2026.10.12.18:06
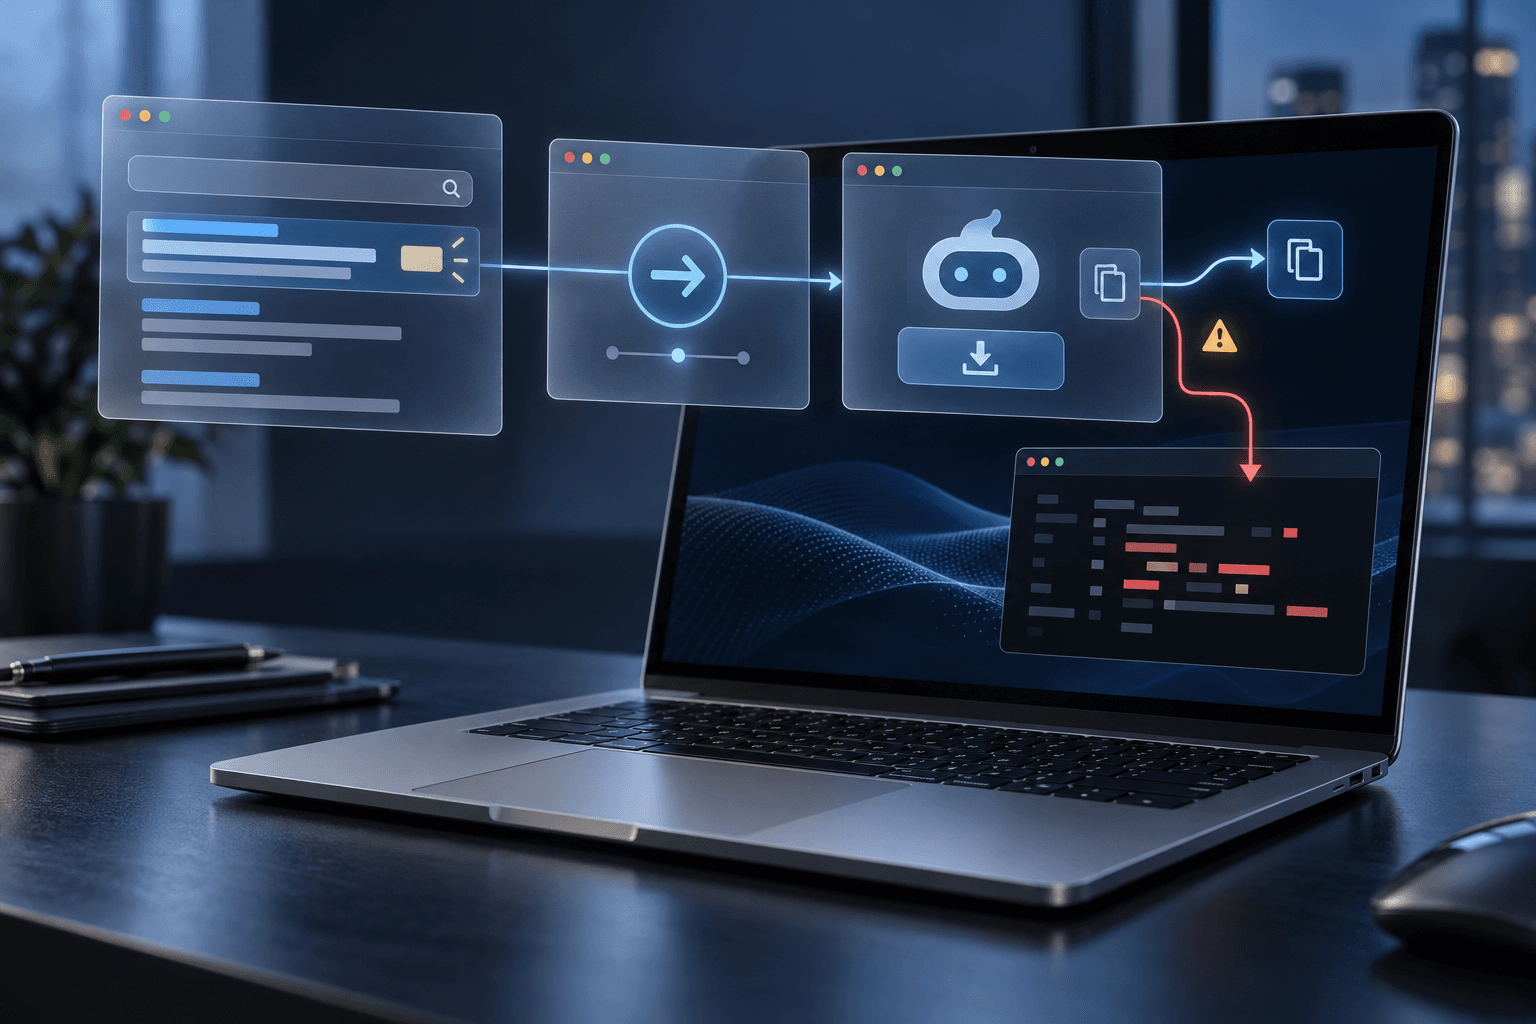
구글 광고·빙 리디렉션 악용한 가짜 Claude 설치 공격 발견
보안업체 Push Security가 구글 검색광고와 빙의 클릭 추적 링크를 연쇄 악용해 맥 사용자를 가짜 Claude 설치 페이지로 유도하는 공격을 발견했다. 화면에 보이는 공식 설치 명령과 복사되는 명령을 다르게 만들어 공격자 스크립트 실행을 유도하는 방식이다.
2026.10.11.08:03
GhostAction 탈취 서버에 GitHub 유사 도메인 연결...Git 이력 속 비밀키도 노려
보안 연구팀 OpenSourceMalware가 GhostAction 탈취 서버에 연결된 GitHub 유사 도메인을 확인했다. 악성 CI 워크플로는 저장소의 비밀값뿐 아니라 Git 이력에 남은 클라우드·AI 인증정보도 노린다.
2026.10.10.12:04
1
2
3
4
5