가장 많이 본 기업·모델 뉴스
추천 기사
구글은 5일(현지시간) 공식 오픈소스 블로그를 통해 에이전트 서브스트레이트(Agent Substrate)와 gVisor를 CNCF에 샌드박스 단계로 기증한다고 발표했다. 오는 9~12일 미국 솔트레이크시티에서 열리는 쿠브콘·클라우드네이티브콘 북미 행사를 앞둔 발표다. 서브스트레이트는 AI 에이전트용 실행 기반이며, gVisor는 실행 중인 프로그램과 호스트 운영체제 사이를 격리하는 기술이다.
에이전트 운영은 요청을 계속 처리하는 일반적인 서버와 다른 자원 관리 문제를 만든다. 모델의 응답이나 사람의 검토를 기다리는 동안에도 편집 중인 파일, 실행 중인 언어 환경, 도구 세션을 유지해야 한다. 실행 환경을 그대로 두면 자원이 묶이고, 종료하면 다음 작업 때 상태를 다시 구성해야 한다.
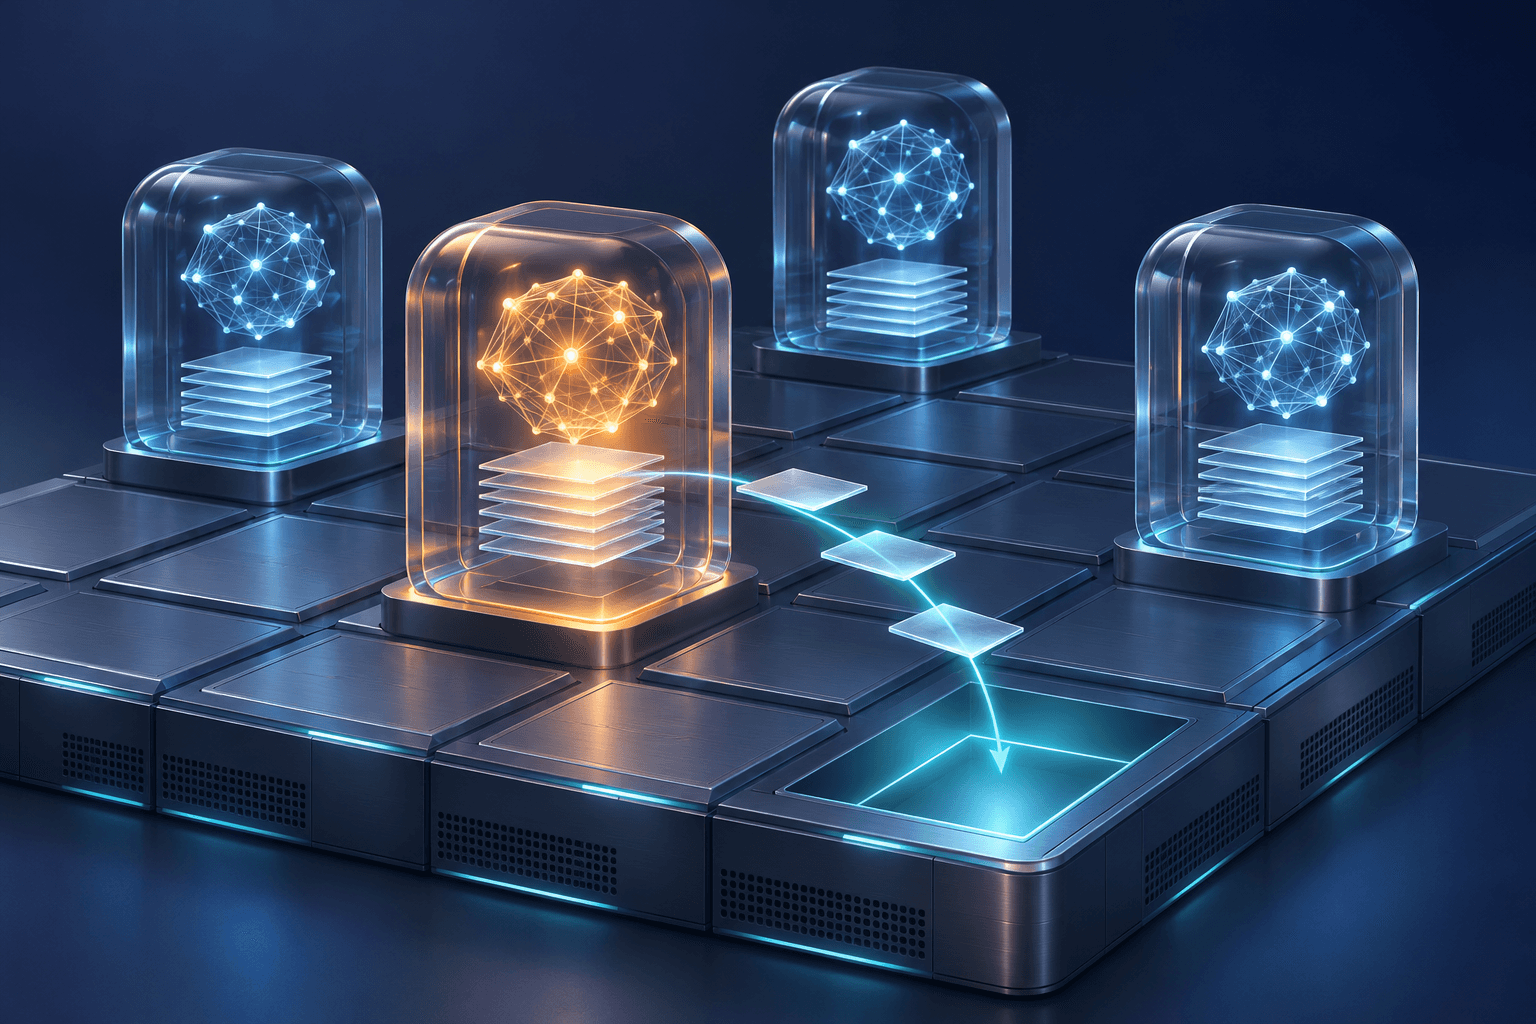
서브스트레이트는 이 문제를 에이전트 상태를 담는 ‘액터’와 실제 연산을 제공하는 ‘워커’로 나눠 다룬다. 워커는 미리 준비된 쿠버네티스 파드 풀에서 동작한다. 액터가 대기 상태에 들어가면 메모리와 파일시스템을 스냅숏으로 저장하고 워커 자리를 비운다. 요청이 다시 들어오면 사용 가능한 워커에 상태를 복원한다.
구글과 프로젝트 문서는 준비된 워커에서 중단된 액터를 500밀리초 미만에 재개할 수 있다고 설명한다. 액터가 깨어나거나 멈출 때마다 새 파드를 만들지 않는 구조여서, 에이전트 세션 수가 늘어날 때 쿠버네티스 API 서버와 상태 저장소에 가해지는 부담을 줄이는 데 초점을 맞췄다. 재개 시간은 제공 측이 제시한 수치이며 모든 운영 환경에서 보장되는 성능을 뜻하지는 않는다.
격리 방식은 gVisor와 클라우드 하이퍼바이저 기반 마이크로 가상머신을 지원한다. gVisor는 사용자 공간에서 동작하는 애플리케이션 커널로 시스템 호출을 처리해, 에이전트가 실행하는 코드와 호스트 커널 사이에 경계를 둔다. 프로젝트 저장소는 일반 리눅스 컨테이너만으로 액터를 실행하는 방식은 지원하지 않는다고 명시했다.
인증정보와 네트워크도 실행 환경 밖에서 통제한다. 공식 저장소에 따르면 액터는 기본적으로 외부 통신이 제한되며, 허용된 요청에 필요한 자격증명은 샌드박스 외부의 송신 게이트웨이가 주입한다. 모델이 만든 코드를 신뢰하는 대신 실행 단위별 격리와 통신 정책을 적용하는 설계다.
서브스트레이트는 쿠버네티스를 대체하는 제품이나 에이전트 개발용 SDK가 아니다. 기존 쿠버네티스 위에 에이전트용 스케줄링, 상태 저장·복원, 네트워크 중개 계층을 더한다. 프로젝트는 1.0에 도달했으며 공개 API와 명령줄 도구, 설정 형식의 호환성을 유지하겠다고 밝혔다.
도입 때는 실행 밀도뿐 아니라 애플리케이션 호환성도 살펴야 한다. gVisor 공식 문서는 모든 리눅스 시스템 호출을 구현하지 않으며, 시스템 호출이 많은 작업에서는 성능 부담이 커질 수 있다고 설명한다. 상태를 보존하는 에이전트를 공동 인프라에서 운영하려는 개발팀에는 격리 방식과 실제 작업 부하를 함께 평가하는 것이 중요하다.
출처: 구글 오픈소스 공식 블로그 https://opensource.googleblog.com/2026/11/sandboxing-untrusted-ai-agents-at-scale.html
에이전트 서브스트레이트 공식 사이트 https://ate.dev/
에이전트 서브스트레이트 공식 저장소 https://github.com/agent-substrate/substrate
gVisor 공식 문서 https://gvisor.dev/docs/