가장 많이 본 보안 정책 뉴스
추천 기사
curl 창시자 다니엘 스텐베리가 심각도가 HIGH 미만인 취약점 신고를 즉시 공개해 논의하고 수정하는 방안을 제안했다. 18일(한국시간) curl 공식 메일링리스트에 올린 글에서 비공개로 처리할 신고를 HIGH·CRITICAL 등급으로 한정하자는 구상을 밝혔다.
스텐베리는 취약점 신고를 분류하는 데 토요일을 보냈는데도 신고가 계속 들어오고 있다며 처리 방식의 변화가 필요하다고 설명했다. 같은 내용을 담은 공식 GitHub 논의에서는 글을 올릴 때까지 토요일에 신고 13건을 받았고, 소규모 보안팀만으로 이를 비공개 관리하기 어렵다고 적었다.
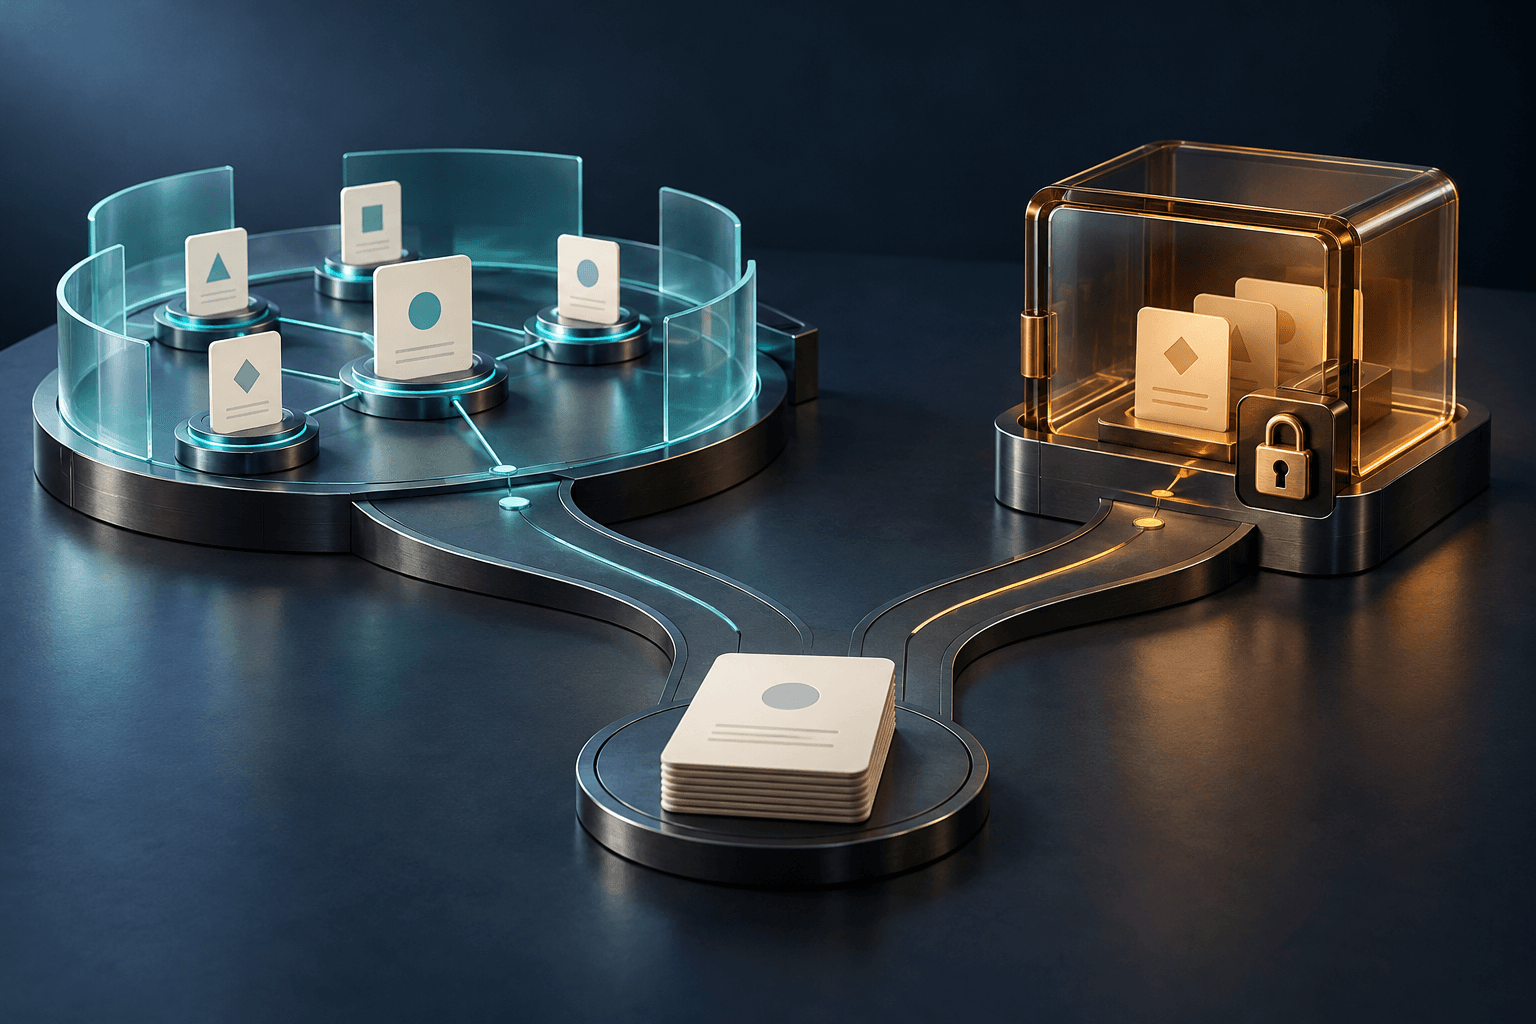
제안의 핵심은 LOW·MEDIUM으로 판단한 신고를 공개 GitHub 이슈 추적기로 옮기는 것이다. 이후 토론과 수정도 일반 버그처럼 공개적으로 진행한다. 더 많은 기여자가 검토와 테스트, 디버깅, 수정안 마련을 도울 수 있게 하겠다는 취지다. HIGH·CRITICAL로 판단한 사안에는 비공개 처리와 공개 유예 절차를 유지한다.
이는 현재 공개된 curl 취약점 공개 정책과 구별된다. 현행 문서는 신고를 HackerOne으로 접수하고, 공식 발표 전에는 취약점 정보를 공개 이슈나 메일링리스트에 올리지 않도록 규정한다. LOW·MEDIUM의 수정 코드는 보안 취약점이라는 사실을 언급하지 않는 조건으로 일반 PR을 통해 병합할 수 있지만, 신고 자체를 처음부터 공개하는 절차는 아니다.
curl은 취약점 심각도를 LOW·MEDIUM·HIGH·CRITICAL의 네 단계로 분류한다. 수치 기반 CVSS 점수를 자체 평가 기준으로 쓰지 않고 공격 조건과 실제 영향을 종합해 등급을 정한다. 따라서 이번 제안에서 공개 여부를 가르는 기준도 특정 CVSS 점수가 아니라 curl 보안팀의 심각도 판단이다.
공식 GitHub 게시글의 시행 시점은 아직 미정으로 표시돼 있다. 스텐베리는 예상되는 단점과 추가 고려사항에 대한 의견을 요청했다. 취약점 신고를 공개 협업으로 돌려 검토 부담을 나누자는 제안이며, 이미 확정·시행된 정책 변경으로 볼 단계는 아니다.
출처: curl 공식 메일링리스트, 다니엘 스텐베리 제안 https://curl.se/mail/lib-2026-10/0006.html
curl 공식 GitHub 논의 #23458 https://github.com/curl/curl/discussions/23458
curl 취약점 공개 정책 https://curl.se/dev/vuln-disclosure.html