가장 많이 본 공급망 보안 뉴스
추천 기사
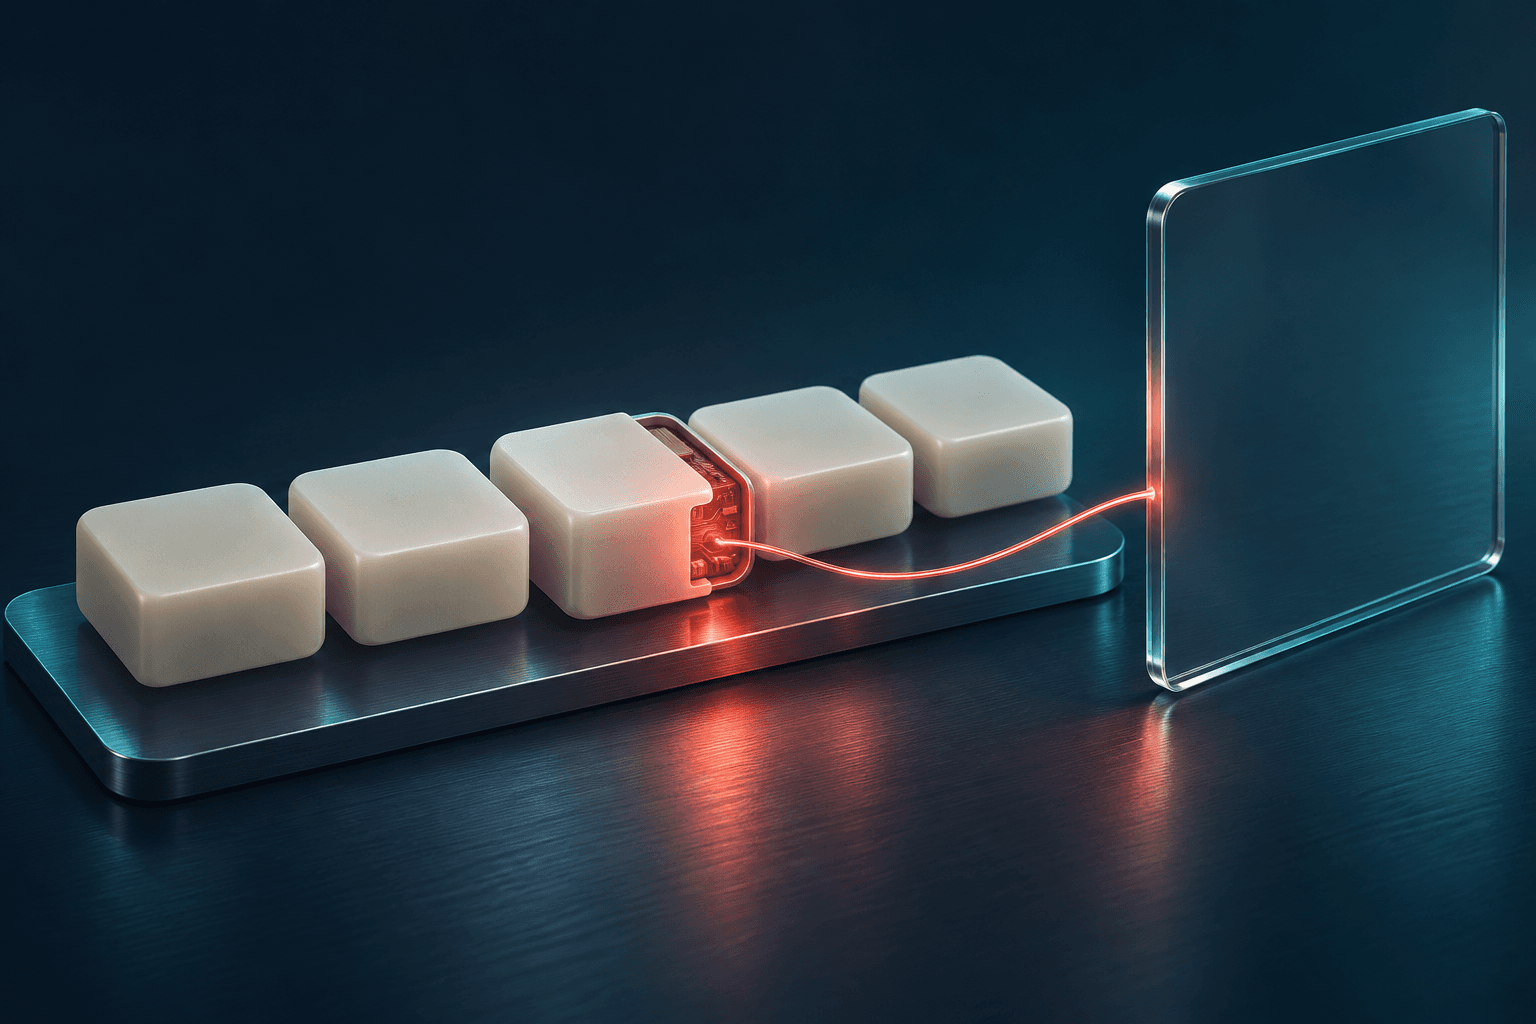
보안업체 Apiiro는 17일(현지시간) 연구진 원문 분석을 통해 비주얼 스튜디오 코드(VS Code) 마켓플레이스의 빈 확장을 악성 코드 유통 기반으로 활용한 ‘Blank Canvas’ 공격을 공개했다. 처음에는 별다른 기능이 없는 확장을 대량 등록하고, 시간이 지난 뒤 일부를 업데이트해 외부 서버가 보내는 스크립트를 실행하게 만든 방식이다.
연구진이 추적한 확장은 133개다. 지난 9월 23일과 24일 짧은 시간에 등록됐으며, 초기에는 로그 한 줄을 출력하는 같은 파일만 담고 있었다. 설명은 ‘app’으로 같았고 아이콘도 없었다. 이름만 다르게 붙인 확장들은 VS Code가 켜질 때 실행되도록 설정돼 있었다.
Apiiro는 이 가운데 세 확장이 원격 코드 실행 기능을 담은 형태로 바뀌었다고 밝혔다. 업무용 칸반 보드처럼 작동하면서 서버의 보드 메모를 주기적으로 확인하고, 메모 내용을 파일로 저장해 운영체제 명령으로 실행하는 구조다. 확장 자체에 공격 코드를 모두 넣는 대신, 나중에 서버가 보내는 내용으로 동작을 바꾸는 셈이다.
스크립트 서명을 확인하는 장치에도 우회 경로가 있었다. 연구진에 따르면 한 확장은 패키지 내부 설정에서 검증이 꺼져 있었고, 다른 두 확장은 서버가 지정하는 보드 식별자에 특정 문자열이 들어가면 검증을 건너뛰었다. 이는 마켓플레이스가 배포 패키지의 무결성을 확인하는 서명과는 별개인, 확장 내부의 원격 스크립트 검증 절차다.
Apiiro는 10월 22일 마이크로소프트에 관련 확장들을 신고했다고 설명했다. 마이크로소프트 공식 삭제 기록에는 Trellis Board가 10월 23일, Studio Plan이 11월 2일, Mesa Panel이 11월 3일 악성 소프트웨어로 삭제된 사실이 나온다. 개발일보가 해당 기록을 직접 집계한 결과 11월 3일 악성 소프트웨어로 삭제된 전체 확장은 131개였다. 이 가운데 같은 공격군에 속하는 126개를 그날 제거했다는 분류는 Apiiro의 분석이다.
업데이트 경로가 공격에 이용됐다는 점도 중요하다. 마이크로소프트 공식 FAQ에 따르면 VS Code는 기본적으로 확장을 자동 업데이트한다. 공식 마켓플레이스 문서는 확장이 VS Code 자체와 같은 권한을 가진다고 안내한다. 처음 설치한 패키지의 내용뿐 아니라 이후 버전의 변경도 개발 환경 보안에 영향을 줄 수 있다는 뜻이다.
연구진은 설치된 확장 목록에서 관련 식별자를 확인하고, 설치 이력이 있다면 편집기가 접근할 수 있었던 토큰과 자격증명을 교체할 것을 권고했다. 조직에는 허용한 확장만 사용하고 새 버전을 검토한 뒤 배포하는 방식도 제안했다. VS Code 공식 문서는 ‘code --list-extensions’로 설치 목록을 확인하는 방법과 ‘extensions.allowed’ 설정을 통한 조직 내 확장 제한 기능을 제공한다.
이번 조사는 패키지를 실행하지 않고 코드와 메타데이터를 읽는 정적 분석으로 진행됐다. Apiiro는 공격 서버에 접속하거나 서버가 실제 전송한 내용을 수집하지 않았다고 명시했다. 따라서 분석된 실행 구조와 공식 삭제 이력은 확인되지만, 이를 전체 설치자의 실제 감염이나 피해 규모로 해석할 수는 없다.
출처: Apiiro 연구진 원문 분석 https://apiiro.com/blog/blank-canvas · Microsoft 공식 확장 삭제 기록 https://github.com/microsoft/vsmarketplace/blob/main/RemovedPackages.md · VS Code 공식 마켓플레이스 문서 https://code.visualstudio.com/docs/configure/extensions/extension-marketplace · VS Code 공식 FAQ https://code.visualstudio.com/docs/supporting/faq