가장 많이 본 취약점·보안권고 뉴스
추천 기사
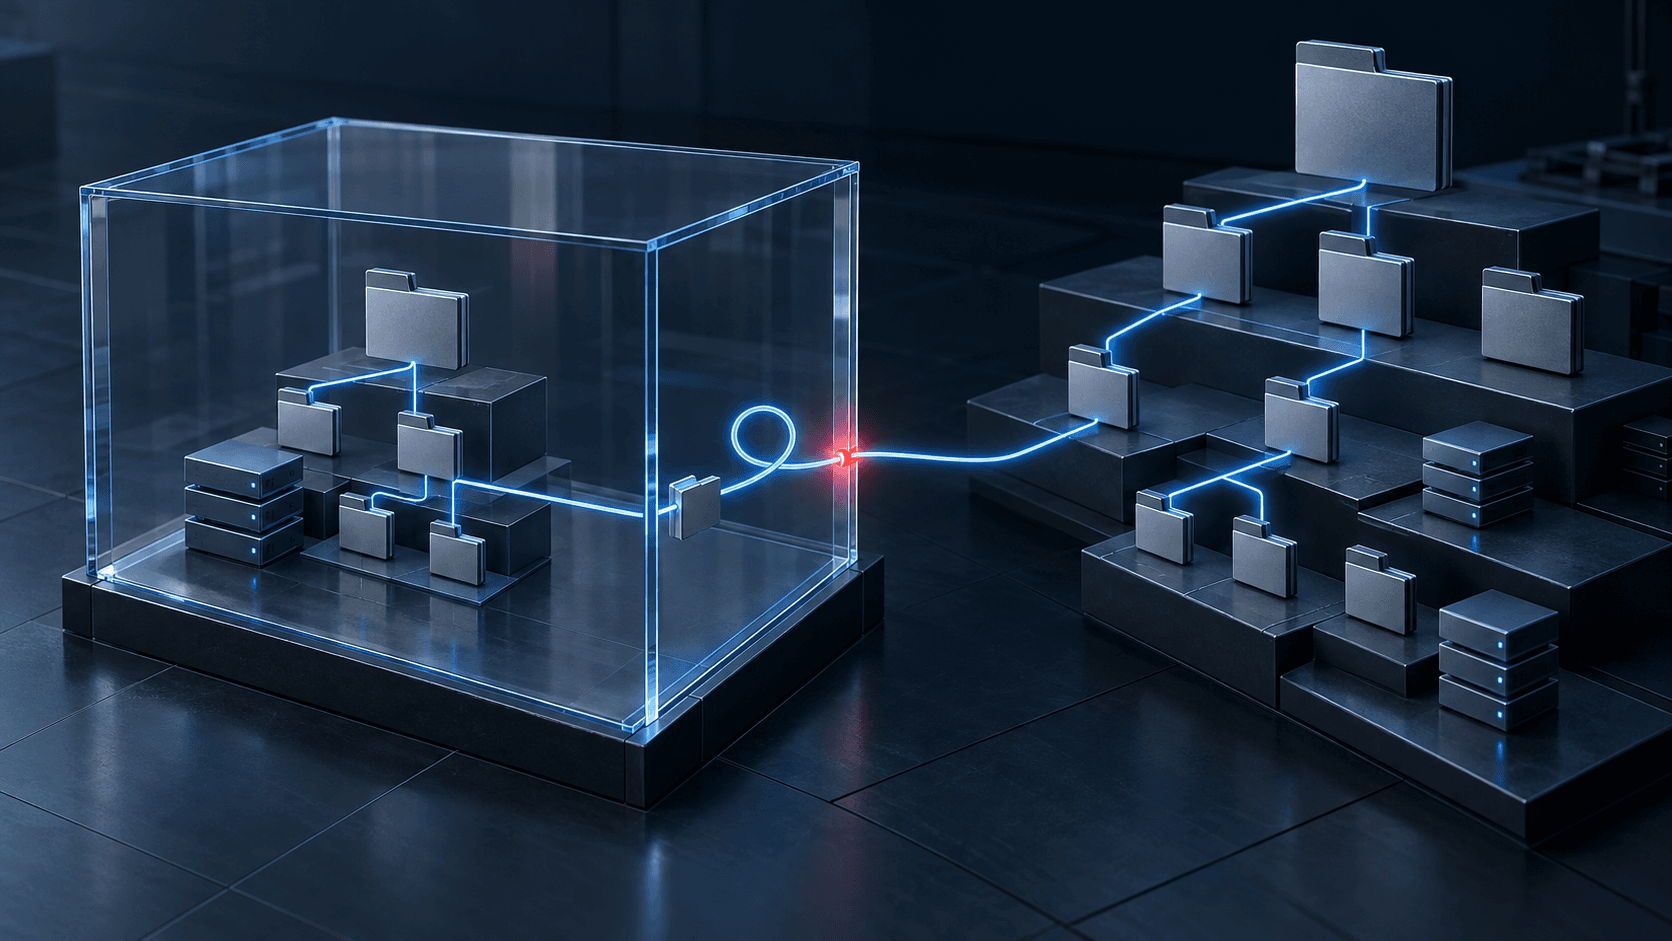
jailexec 유지관리자가 27일 공개한 기술 분석과 GitHub 보안 권고에 따르면, FreeBSD jail을 관리하는 서드파티 Ansible 연결 플러그인에서 격리 경계를 넘는 파일 쓰기 취약점이 확인됐다. CVE-2026-55074로 추적되는 이 문제는 2.0.0 미만 버전에 영향을 미치며, 지난 6월 배포된 2.0.0에서 수정됐다. Ansible 본체나 FreeBSD jail 자체의 취약점은 아니다.
문제는 파일 전송을 처리하는 방식에 있었다. 이전 버전은 파일을 호스트의 임시 경로에 올린 뒤, jail 안의 목적지 경로를 호스트에서 해석해 루트 권한의 mkdir·mv 명령으로 옮겼다. jail 내부에서 공격자가 목적지 상위 디렉터리를 절대 경로를 가리키는 심볼릭 링크로 바꿔 두면, 호스트의 파일 작업이 링크를 호스트 기준으로 따라가 격리 영역 밖에 쓰게 된다.
악용에는 관리 대상 jail 내부의 경로를 조작할 권한과 이후 해당 경로에 파일을 전송하는 Ansible 작업이 필요하다. 공격자가 파일 이름이나 내용을 직접 선택하는 것은 아니지만, 쓰기 위치를 호스트의 다른 디렉터리로 돌릴 수 있다는 것이 보안 권고의 핵심이다. 유지관리자는 실제 악용 사례를 확인하지 못했다고 밝혔다.
수정된 2.0.0부터는 전송 파일을 jail 안으로 스트리밍하고, 파일 경로를 jail 내부 프로세스가 해석하도록 바꿨다. GitHub 권고는 구버전에 적용할 설정상 우회책이 없다고 명시한다. PyPI의 현재 버전은 2.0.2다. 패키지로 설치한 운영자는 업데이트하고, 플러그인 파일을 직접 복사해 사용하는 환경도 교체 여부를 확인해야 한다.
출처: jailexec 유지관리자 기술 분석 https://blog.hofstede.it/my-ansible-plugin-had-a-jail-escape-cve-2026-55074/ ; GitHub 공식 보안 권고 https://github.com/chofstede/ansible_jailexec/security/advisories/GHSA-cxgv-hp74-jj7r ; PyPI 패키지 정보 https://pypi.org/project/ansible-jailexec/