가장 많이 본 침해사고·해킹 뉴스
추천 기사
보안업체 Push Security는 9일 공개한 공식 위협 분석에서 구글 검색광고와 빙(Bing) 검색결과의 리디렉션을 악용한 가짜 Claude 설치 공격을 확인했다고 밝혔다. 연구진이 ‘Adception’으로 이름 붙인 이 수법은 신뢰할 만한 도메인을 앞세우고, 여러 경유지를 거쳐 맥 사용자를 악성 설치 안내로 이끈다.
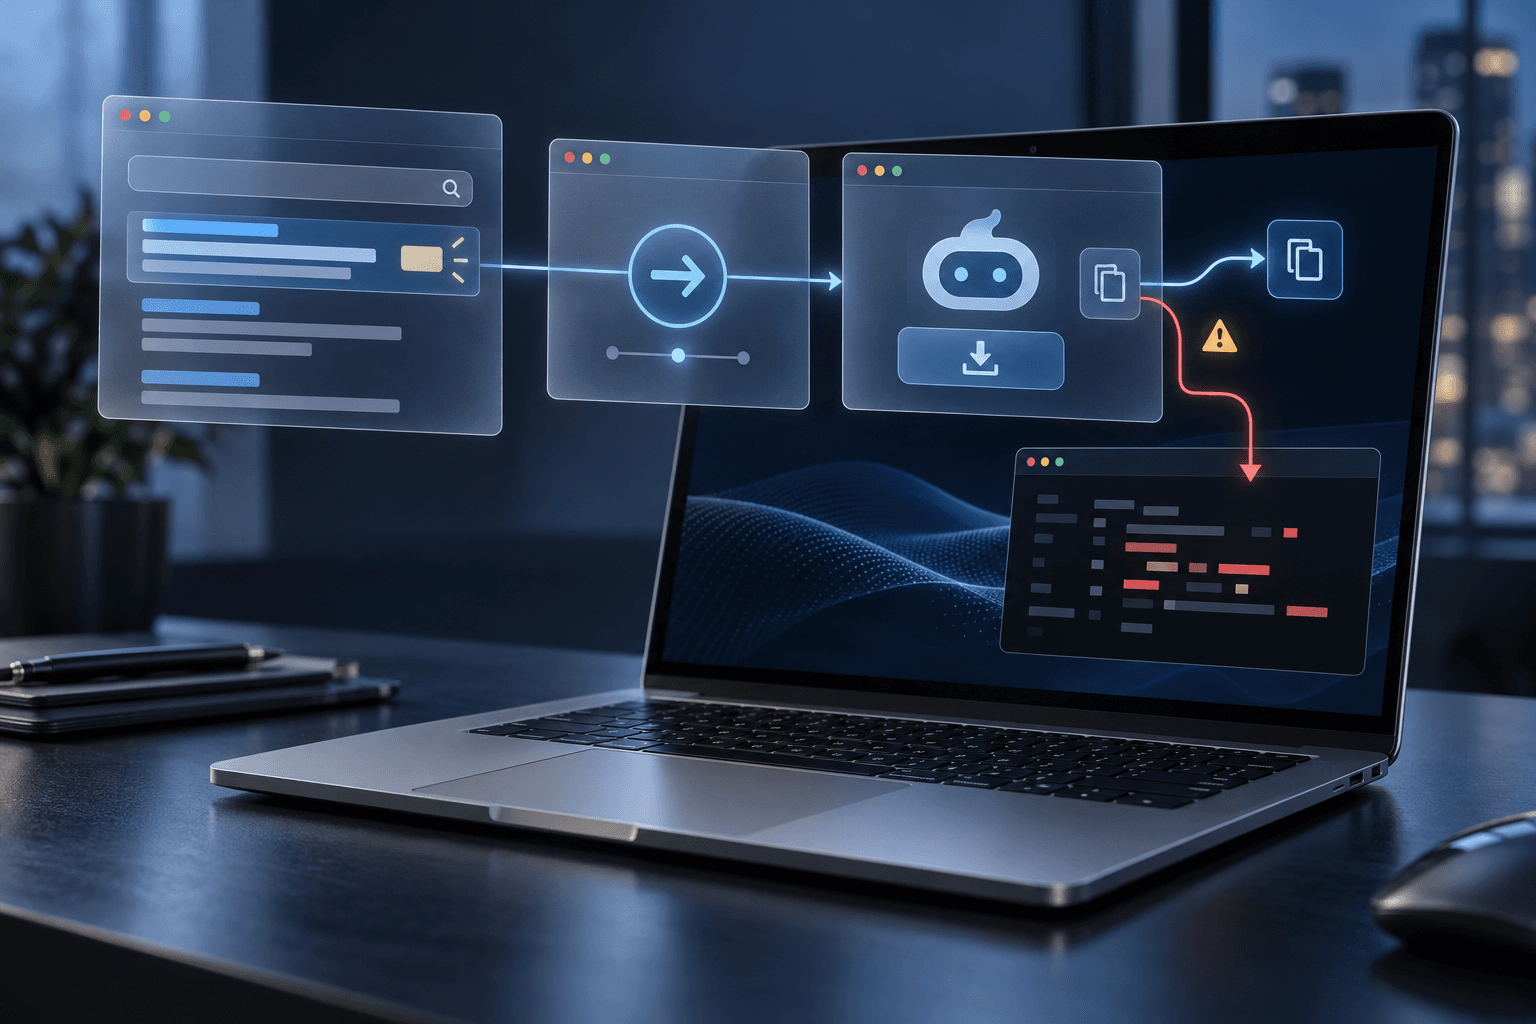
공격의 시작점은 구글에서 ‘claude mac’을 검색했을 때 나타난 광고였다. 표시된 도메인은 Claude를 흉내 낸 주소가 아닌 bing.com이었다. 광고를 클릭하면 구글의 광고 클릭 링크, 빙의 검색결과 클릭 추적 링크, 침해된 남미 소매업체의 워드프레스 사이트를 차례로 거쳐 가짜 Claude 다운로드 페이지에 도착했다.
빙의 클릭 추적 링크는 자바스크립트로 다음 목적지에 이동시킨다. 이 때문에 브라우저는 빙에서 방문한 것처럼 다음 사이트에 접근한다. 연구진에 따르면 중간에 있는 침해 사이트는 빙에서 유입됐는지와 일부 브라우저 헤더를 검사했고, 최종 가짜 페이지도 구글이나 빙에서 들어왔는지 확인했다. 주소를 직접 방문한 경우에는 오류 페이지를 보여주는 등 분석 도구의 접근을 걸러냈다.
설치 안내에도 속임수가 있었다. 화면에는 Anthropic의 실제 Claude Code 설치 명령이 표시됐지만, 복사 버튼은 다른 명령을 클립보드에 넣었다. 바꿔치기된 명령은 터미널에 공식 Claude 주소에서 내려받는다는 메시지를 출력한 뒤, 숨겨진 공격자 주소를 해독해 외부 스크립트를 받아 zsh로 실행하도록 구성됐다. 사용자는 안내 화면과 터미널 출력에서 모두 정상 주소를 보지만, 실제 실행 경로는 달랐다.
이처럼 설치나 오류 해결을 구실로 사용자가 명령을 직접 실행하도록 속이는 방식은 클릭픽스(ClickFix) 공격으로 불린다. Push Security는 이번 사례를 설치 안내를 미끼로 삼는 ‘InstallFix’ 유형으로 설명했다. 연구진은 동일한 맥용 명령과 설치 화면 코드, 유사한 페이로드 URL 구조를 쓰는 여러 관련 도메인도 확인했다고 밝혔다.
Anthropic의 Claude Code 공식 설치 문서에는 macOS용 터미널 설치 방법이 실제로 안내돼 있다. 따라서 터미널 설치를 요구한다는 사실만으로 가짜라고 볼 수는 없다. 이번 사례의 핵심은 공식 명령처럼 보이는 안내와 복사 버튼이 전달하는 내용 사이의 불일치다. 설치 경로는 검색광고의 설명이나 표시 도메인만으로 판단하지 말고 공식 문서에서 확인해야 한다.
이번 보고서가 다룬 것은 Claude 자체의 취약점이 아니라 검색광고, 정상 사이트의 리디렉션, 가짜 설치 안내를 엮은 사용자 실행 유도 수법이다. 최종 실행 스크립트의 구체적 기능이나 피해 규모는 제시되지 않아, 특정 악성코드 감염이나 정보 유출 여부까지 확정할 수는 없다.
출처: Push Security, Adception 공식 위협 분석 https://pushsecurity.com/blog/adception-malvertising-another-search-engines-search-results
Anthropic, Claude Code 공식 설치 문서 https://code.claude.com/docs/en/setup