가장 많이 본 침해사고·해킹 뉴스
추천 기사
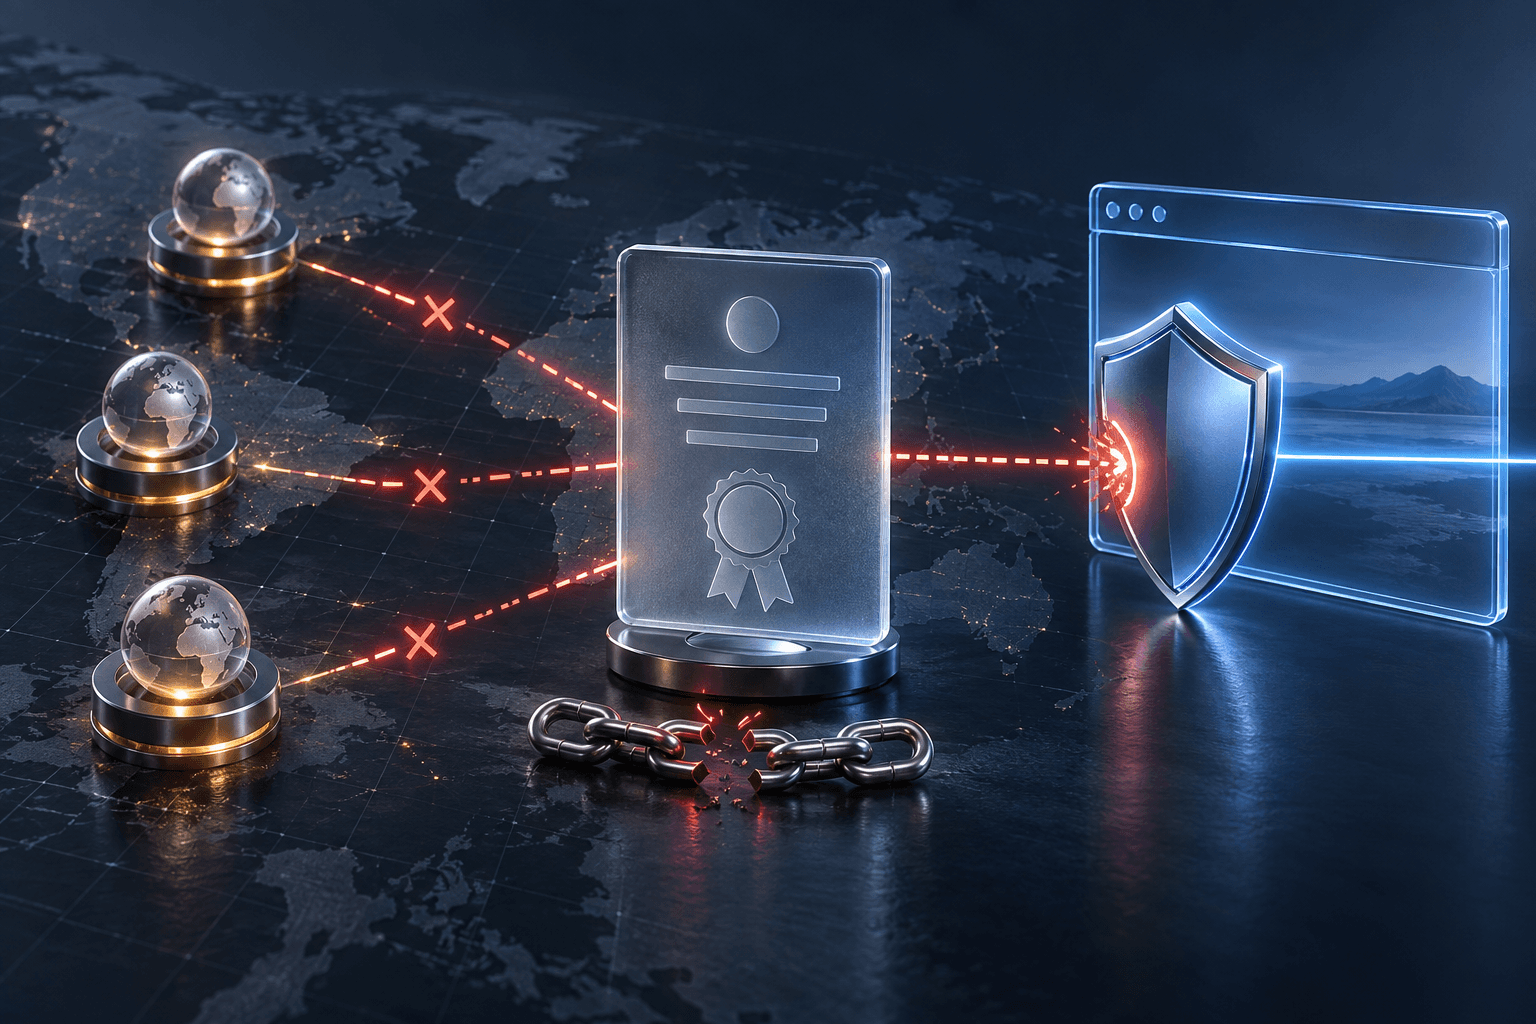
구글이 국가 코드 최상위 도메인(ccTLD) 탈취로 발급된 무단 HTTPS 인증서를 크롬에서 차단했다. 구글이 10월 6일 공개한 공식 보안 발표에 따르면 공격자는 가나의 .gh, 시에라리온의 .sl, 미국령 사모아의 .as 영역을 침해해 구글과 다른 조직의 도메인에 대한 인증서를 얻었다.
구글은 지난주 일련의 도메인 탈취를 인지했다고 설명했다. 공격자는 권한 있는 DNS 레코드를 바꿔 인증서 발급에 필요한 도메인 통제권 확인을 통과했다. 구글 시스템이 침해된 사건은 아니며, 구글은 인증서를 발급한 인증기관이 잘못했다고 볼 근거도 없다고 밝혔다. 해당 국가 코드로 끝나는 도메인은 공격 위험에 노출됐지만, 그 아래의 모든 도메인이 실제 피해를 봤다는 뜻은 아니다.
구글은 우선 크롬의 CRLSets를 통해 구글 서비스에 대한 무단 인증서 사용을 차단했다. 다른 클라이언트의 이용자도 보호할 수 있도록 발급 인증기관과 인증서 폐기 조치를 진행했다고 설명했다. Chromium 공식 문서는 CRLSets를 긴급 상황에서 크롬이 인증서를 신속하게 차단하는 주된 수단으로 소개한다.
초기 대응 뒤 인증서 투명성(CT) 로그를 분석하는 과정에서 다른 조직의 인증서도 같은 공격의 영향을 받은 것으로 파악됐다. 구글은 주요 글로벌 브랜드와 널리 쓰이는 온라인 서비스가 포함됐다며, 해당 인증서도 크롬에서 선제적으로 차단했다고 밝혔다. 가능한 경우 관련 조직에 분석 결과와 조치를 알렸다.
크롬 이용자는 보호를 위해 별도의 조치를 할 필요가 없다는 것이 구글의 설명이다. 다만 도메인 운영자는 브라우저의 차단 조치만 믿어서는 안 된다. 구글은 DNS 탈취의 복잡성 때문에 모든 영향 도메인을 찾아냈다고 보장할 수 없으며, 크롬의 개입이 다른 클라이언트 이용자까지 확실하게 보호하는 것은 아니라고 강조했다.
구글은 운영 중인 도메인뿐 아니라 미사용 도메인과 지역별 국가 코드 도메인까지 CT 감시 범위에 넣을 것을 권고했다. .gh·.sl·.as 도메인을 가진 조직은 최근 로그에서 예상하지 못한 인증서 발급이 있었는지 확인해야 한다. CT 공식 문서에 따르면 로그 감시 서비스는 대상 도메인의 인증서나 사전 인증서가 공개 로그에 포함될 때 이를 알려줄 수 있다.
인증서 발급을 허용하는 인증기관을 제한하는 CAA DNS 레코드도 점검 대상이다. 구글은 자동 인증서 관리 프로토콜인 ACME의 승인된 계정과 검증 방식까지 제한하도록 권했다. 다만 DNS가 탈취된 상태에서는 CAA만으로 발급을 막을 수 없다고 설명했다. 제한적인 정책을 복구하는 것은 공격자가 이전에 완료된 도메인 검증 결과를 재사용해 추가 인증서를 발급받는 일을 막는 데 중요하다는 것이다.
이번 발표에는 전체 무단 인증서 수나 영향을 받은 다른 조직의 구체적인 목록이 공개되지 않았다. 도메인 운영자에게는 자사 시스템의 보안과 별개로, 상위 도메인의 DNS 통제권과 인증서 발급 기록을 함께 살펴야 한다는 과제가 남았다.
출처: 구글 공식 보안 발표, Chrome's Response to Recent ccTLD Registry Hijacks
https://blog.google/security/chromes-response-to-recent-cctld-registry-hijacks/
Chromium 공식 보안 문서, CRLSets
https://www.chromium.org/Home/chromium-security/crlsets/
Certificate Transparency 공식 문서, How CT Works
https://certificate.transparency.dev/howctworks/
IETF 표준, RFC 8659
https://datatracker.ietf.org/doc/html/rfc8659
IETF 표준, RFC 8657
https://www.rfc-editor.org/info/rfc8657/