가장 많이 본 오픈소스 뉴스
추천 기사
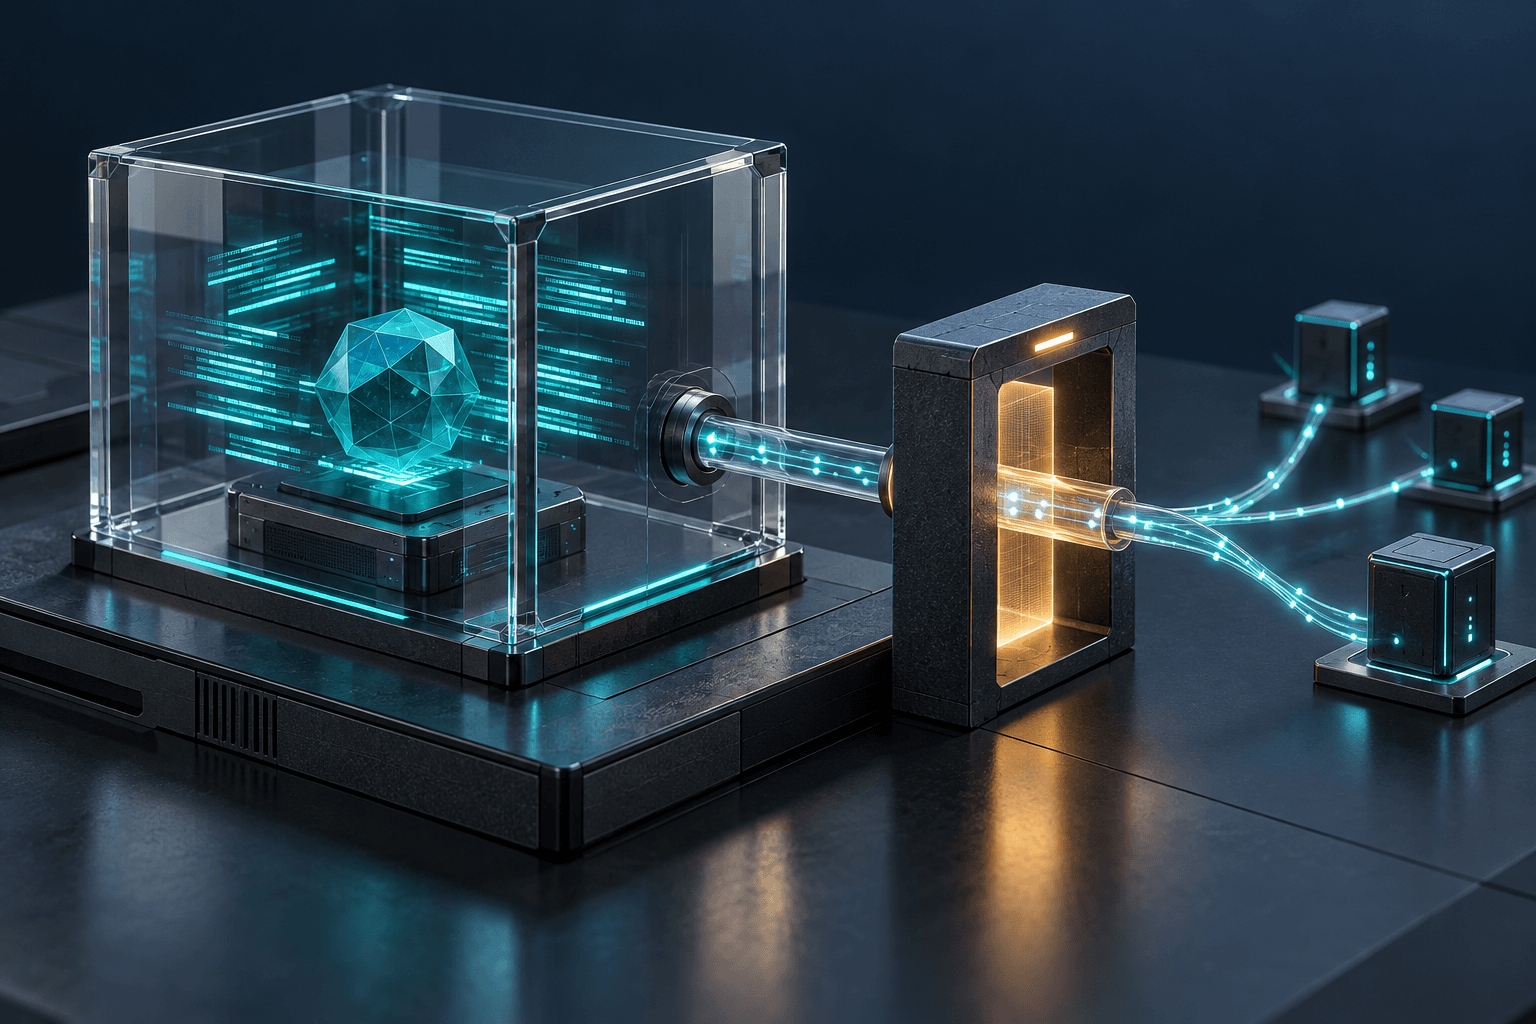
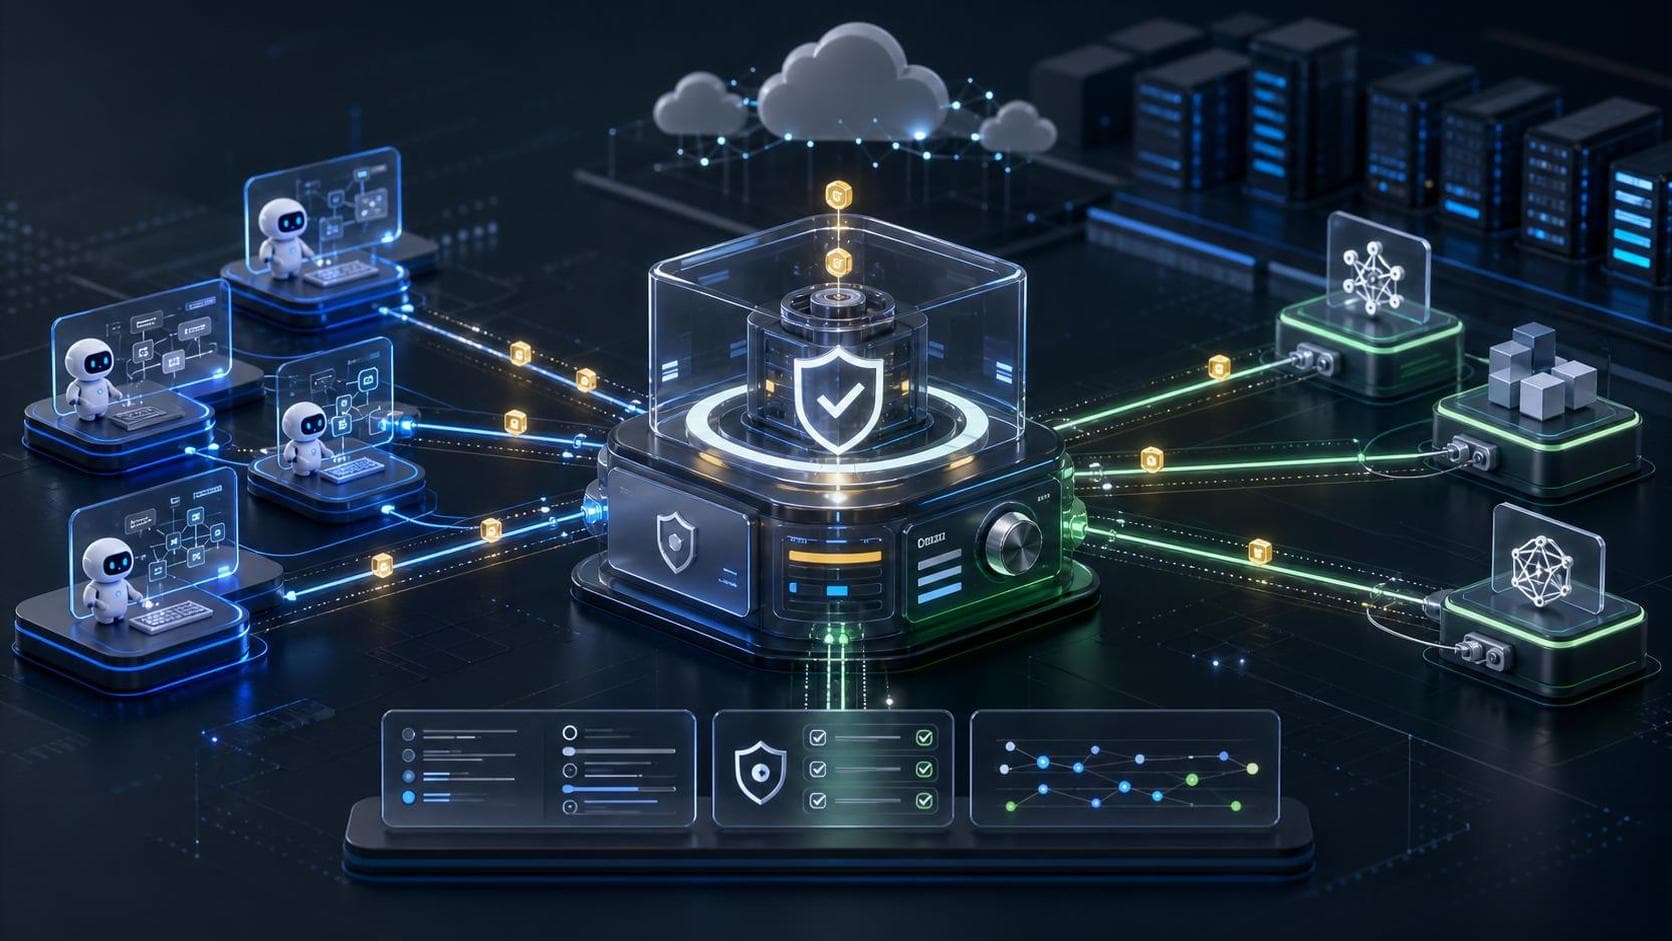
오픈소스 프로젝트 Capsem이 AI 코딩 에이전트를 Linux 가상머신(VM) 안에서 실행하고 외부 통신과 도구 호출을 통제하는 개발 환경을 선보였다. 프로젝트 공식 저장소에 따르면 macOS와 Linux에서 하드웨어 기반 가상화를 이용해 에이전트 실행 환경을 호스트와 분리하는 구조다.
프로젝트가 제시하는 핵심은 에이전트의 행동을 승인하는 화면에만 의존하지 않고, 실행 환경 바깥에서 접근 경로를 관리하는 데 있다. 공식 소개는 Claude Code, Gemini CLI, Codex를 지원 대상으로 열거한다. macOS에서는 Apple Virtualization.framework를, Linux에서는 KVM을 활용한다.
네트워크 격리는 인터넷을 전혀 쓰지 않는다는 의미는 아니다. 게스트의 외부 통신을 호스트의 검사 프록시로 보내고, 프록시가 정책을 적용한 뒤 실제 목적지로 전달하는 방식이다. 프로젝트 설명상 HTTPS 연결도 프록시에서 종료해 요청과 응답을 검사하며, 도메인별 HTTP 메서드와 경로를 기준으로 접근 규칙을 둘 수 있다.
에이전트가 외부 도구를 호출하는 경로도 통제 대상이다. 모델 컨텍스트 프로토콜(MCP) 도구 접근에 정책 검사를 적용하고, 호스트와 게스트 사이에는 가상머신 통신 채널인 vsock을 사용한다. 네트워크 요청·응답 기록은 세션별 SQLite 데이터베이스에 남겨 사후 분석에 활용하도록 설계했다. 이는 모델이 어떤 답을 내놓았는지뿐 아니라 실제로 어디에 접속하고 어떤 도구를 썼는지 살피려는 접근이다.
배포 이력도 확인된다. 공식 GitHub 릴리스의 0.6.6은 한국시간 지난 7일 공개됐다. 안정 배포 채널은 같은 버전의 macOS arm64 패키지와 Linux amd64·arm64용 데비안 패키지를 제공한다. 저장소가 명시한 지원 환경은 Apple Silicon 기반 macOS 14 이상, KVM을 사용할 수 있는 Ubuntu 24.04 이상과 Debian 13 이상이다. 소스코드는 아파치 2.0 라이선스로 공개돼 있다.
다만 배포 채널과 문서 안내는 일치하지 않는다. 15일 확인한 공식 문서 사이트는 0.6 버전이 사전 검증 단계라며 설치 방법과 다운로드, 상세 문서가 아직 제공되지 않는다고 안내했다. 패키지 공개 사실과 문서 준비 상태를 구분해서 볼 필요가 있다.
보안 효과를 곧바로 보장하는 것으로 해석해서도 안 된다. 프로젝트 보안 정책은 샌드박스 탈출과 검사 프록시 우회, 호스트 권한 상승 등을 취약점 신고 대상으로 규정한다. 반면 사용자가 구성한 제3자 MCP 서버의 취약점은 범위 밖이다. 가상머신 격리와 별개로 연결하는 도구와 정책 설정을 살펴야 한다는 뜻이다.
저장소가 Google의 GitHub 조직 아래에 있다는 점도 제품의 공식 지위와는 다르다. README는 공식 Google 프로젝트가 아니며 Google이 지원하거나 품질을 보증하지 않는다고 명시한다.
출처: Capsem 공식 소개 https://capsem.org/
Capsem 공식 저장소 https://github.com/google/capsem
Capsem 0.6.6 공식 릴리스 https://github.com/google/capsem/releases/tag/v0.6.6
Capsem 안정 배포 채널 https://release.capsem.org/channels/stable/
Capsem 보안 정책 https://github.com/google/capsem/blob/main/SECURITY.md
Capsem 공식 문서 https://docs.capsem.org/