가장 많이 본 에이전트·코딩도구 뉴스
추천 기사
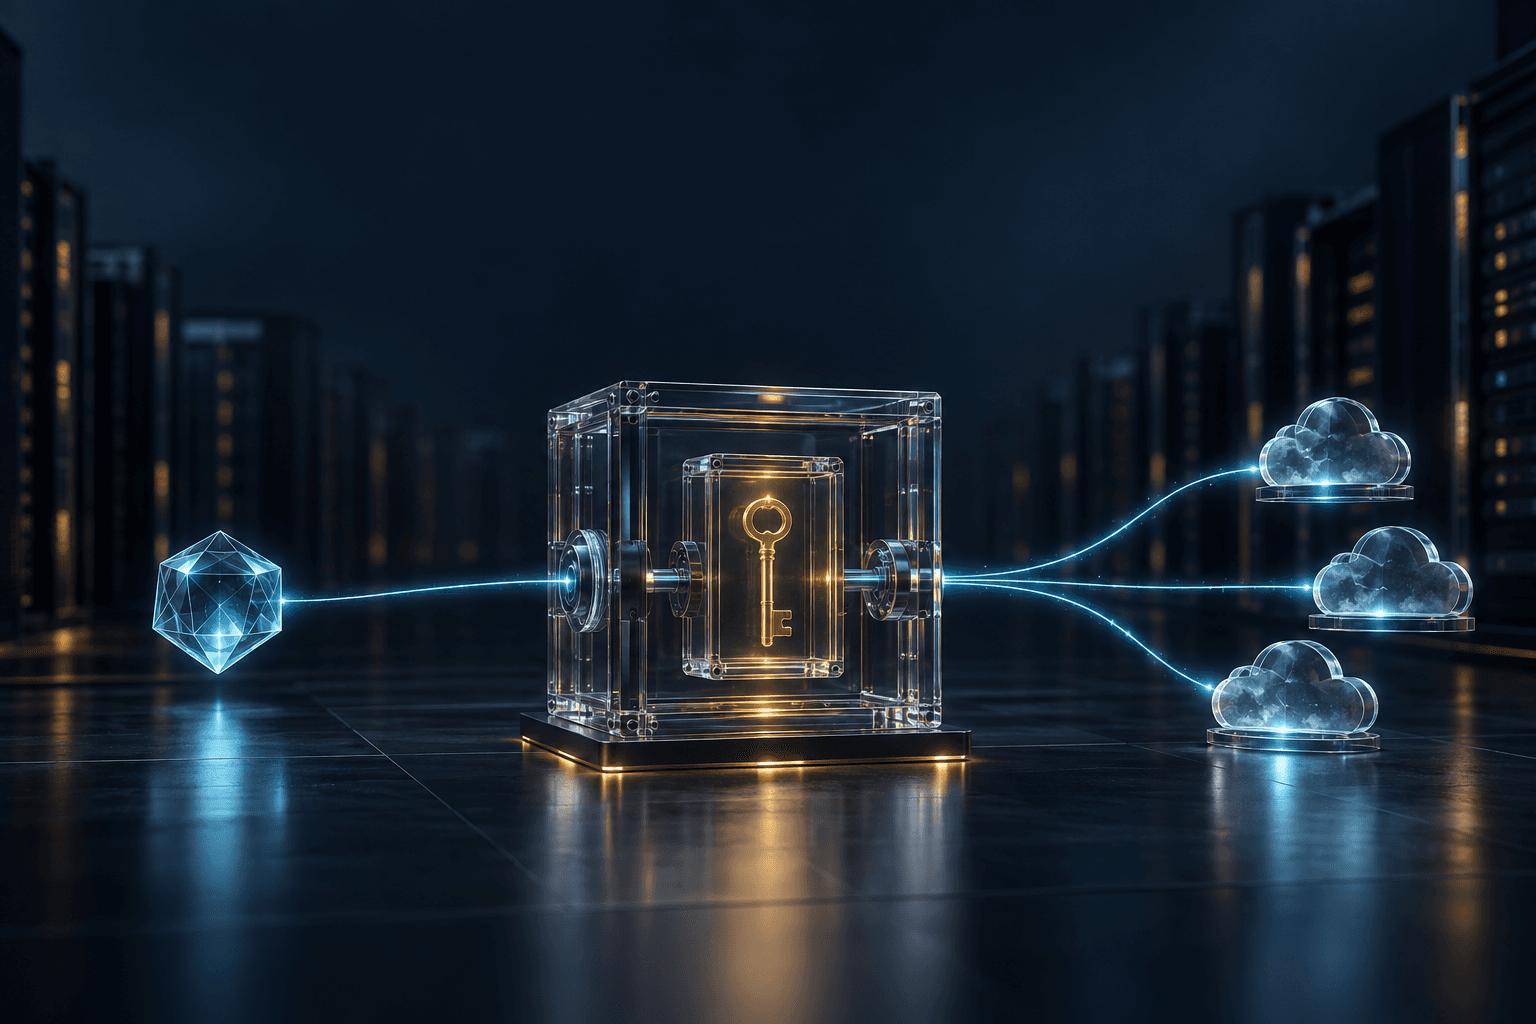
개발자 빅토르 페터손이 AI 에이전트에 외부 서비스 접근권을 줄 때 원본 자격증명을 직접 건네지 않도록 설계한 오픈소스 프록시 'Agent IAP'를 공개했다. 개발자 원문과 공개 저장소에 따르면, 에이전트는 프록시 전용 토큰으로 요청을 보내고 프록시는 접근 정책을 확인한 뒤 허용된 요청에만 실제 서비스 자격증명을 붙여 전달한다.
핵심은 에이전트가 쓸 수 있는 기능을 서비스 전체가 아니라 요청 단위로 제한하는 것이다. 관리자는 대상 서비스와 HTTP 메서드, 경로 등에 따라 허용·거부·승인 요청 규칙을 설정할 수 있다. 사람이 확인해야 하는 요청은 터미널에서 승인을 받을 때까지 보류하며, 결정 내역은 에이전트와 적용 규칙을 식별할 수 있는 감사 기록에 남긴다고 개발자는 설명했다.
프로젝트는 일반 API와 MCP 서버를 모두 지원한다고 밝힌다. 자격증명은 1Password뿐 아니라 환경 변수나 파일에서도 읽을 수 있으며, 에이전트에게 전달되는 토큰은 원본 API 키와 별도로 폐기할 수 있다. 소스코드는 MIT 라이선스로 공개됐다.
이 방식이 에이전트의 모든 보안 위험을 없애는 것은 아니다. 읽기 권한을 가진 에이전트가 프롬프트 인젝션의 영향을 받으면, 허용된 경로로 데이터를 읽은 뒤 다른 곳으로 유출할 수 있다. 따라서 프록시 정책과 별개로 에이전트의 네트워크 접근 범위와 원본 서비스 자격증명 자체의 권한도 제한해야 한다.
출처: 빅토르 페터손 개발자 원문 https://vpetersson.com/2026/09/23/little-snitch-meets-1password-for-ai-agents/ ; Agent IAP 공식 저장소 https://github.com/vpetersson/agent-iap